
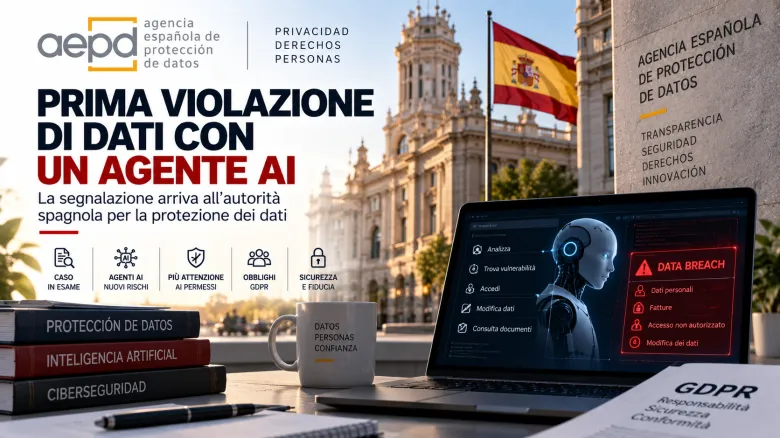
L’autorità spagnola per la protezione dei dati ha ricevuto la prima segnalazione pubblicamente descritta di una violazione di dati personali presumibilmente realizzata con l’intervento di un agente di intelligenza artificiale. Secondo quanto riferito dall’AEPD e riportato da Reuters, il sistema avrebbe individuato vulnerabilità, ottenuto accesso a un ambiente informatico, modificato dati personali e consultato fatture.
Il caso è ancora in esame. L’autorità non ha identificato pubblicamente l’organizzazione colpita, il modello utilizzato o il suo fornitore. Ha inoltre chiarito che l’impiego di un modello non prova che il modello stesso o l’infrastruttura del produttore siano stati compromessi, né che la tecnologia sia stata sviluppata per finalità illecite.
Che cosa rende diverso un agente AI
Un chatbot risponde normalmente a una richiesta. Un agente può invece pianificare più passaggi, usare strumenti, interrogare servizi e compiere azioni con un certo grado di autonomia. Questa capacità aumenta l’utilità operativa, ma amplia anche il danno potenziale se credenziali, permessi o istruzioni vengono usati male.
Non è ancora possibile stabilire se nel caso spagnolo l’agente abbia agito autonomamente, su istruzione di una persona o all’interno di una catena di strumenti. Qualsiasi conclusione sulla responsabilità sarebbe prematura.
Il problema dei permessi
Per un’impresa la domanda centrale non è soltanto quale modello venga usato, ma a quali dati e funzioni possa accedere. Un agente collegato a posta elettronica, archivi, fatture o sistemi amministrativi può eseguire operazioni reali. Credenziali con privilegi eccessivi trasformano un errore o un abuso in un incidente più grave.
Le misure più importanti sono segmentazione degli accessi, autorizzazioni minime, registrazione delle attività, conferma umana per operazioni sensibili e possibilità di interrompere rapidamente il sistema. Anche la sicurezza informatica applicata ai nuovi modelli AI deve essere valutata con test e limiti operativi, non soltanto con dichiarazioni del fornitore.
Gli obblighi previsti dal GDPR
Il responsabile del trattamento deve valutare il rischio generato da una violazione. Quando è probabile un rischio per i diritti e le libertà delle persone, l’articolo 33 del GDPR impone la notifica all’autorità competente; in presenza di rischio elevato può essere necessaria anche la comunicazione agli interessati.
L’uso di un agente non trasferisce automaticamente la responsabilità al produttore del modello. Ruoli, configurazione, istruzioni, controlli e contratti devono essere analizzati caso per caso.
Perché la notizia interessa anche gli investitori
Gli agenti AI promettono produttività ma introducono costi di sicurezza, assicurazione, conformità e possibili sanzioni. Le aziende che li adottano dovranno dimostrare controllo e tracciabilità. Per i fornitori, incidenti documentati possono accelerare standard e obblighi, influenzando tempi di vendita e margini.
Il fatto certo è l’esistenza di una segnalazione sotto verifica. Non è ancora certo chi abbia agito, quale tecnologia sia stata coinvolta o quali responsabilità verranno accertate.
Fonti
- Reuters/MarketScreener, segnalazione esaminata dall’AEPD, 15 settembre 2026.
- AEPD, notificazione delle violazioni di dati personali.
L’indagine è in corso e non consente attribuzioni definitive.